הצעדים המיידיים שחובה לעשות עבור תיקון פריצה לאתר והחזרת השליטה
פריצה לאתר היא אירוע מלחיץ ובעל פוטנציאל הרסני, אך תגובה מהירה ומתוכננת היטב יכולה למזער את הנזקים ולהחזיר את השליטה. במאמר זה נפרט את הצעדים המיידיים והקריטיים שכל בעל אתר חייב לנקוט ברגע שמתגלה פריצה, על מנת לתקן את הנזק ולהבטיח את אבטחת האתר בעתיד.
זיהוי והכלה ראשונית
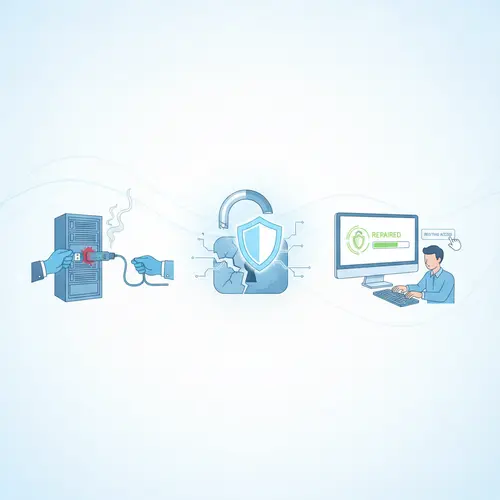
הצעד הראשון והחשוב ביותר הוא להכיל את הפריצה כדי למנוע נזק נוסף. זהו שלב קריטי הדורש פעולה מהירה ונחושה:
- ניתוק מיידי: אם מתאפשר, נתקו את האתר או השרת הנגוע מהאינטרנט. ניתן לעשות זאת על ידי שינוי הגדרות ה-DNS כך שיפנו לעמוד תחזוקה, או על ידי עצירת שירותי ה-Web בשרת. מטרה זו היא לעצור את התפשטות הפריצה ולמנוע מפורצים להמשיך ולגרום נזק או לגנוב מידע נוסף.
- שינוי סיסמאות: שנו באופן מיידי את כל הסיסמאות הקשורות לאתר ולשרת: חשבונות ניהול (Admin), בסיסי נתונים, FTP, SSH, ספק אירוח, דוא"ל וכל חשבון אחר שעשוי היה להיחשף. השתמשו בסיסמאות חזקות וייחודיות.
- גיבוי המצב הנוכחי: לפני כל פעולת ניקוי, צרו גיבוי מלא של האתר במצבו הנוכחי (גם אם הוא נגוע). גיבוי זה חיוני לניתוח עתידי (Forensics) שיעזור לזהות את וקטור התקיפה, וכן כאמצעי זהירות אם תהליך התיקון ישתבש.
- הודעה לספק האירוח/צוות אבטחה: צרו קשר עם ספק האירוח שלכם ו/או צוות אבטחה מומחה. ייתכן שבידיהם כלים לזיהוי ולתיקון, והם יכולים לספק מידע חיוני על היקף הפריצה ברמת השרת.
ניתוח ובדיקה מעמיקה
לאחר שהכלה ראשונית בוצעה, יש לבצע חקירה מקיפה להבנת היקף הפריצה ודרך החדירה:
- זיהוי נקודת הפריצה: נסו לאתר כיצד הפורצים חדרו לאתר. האם זה באמצעות קוד פגיע (Exploit) בתוסף או תבנית, סיסמה חלשה, או אולי פרצת אבטחה במערכת ההפעלה של השרת? בדקו קבצי לוג (Log Files) של השרת (Access Logs, Error Logs), קבצי לוג של ה-CMS ובסיס הנתונים.
- סריקה לאיתור קבצים זדוניים (Malware): השתמשו בסורקי אבטחה ייעודיים לאתרים כדי לאתר קבצים חשודים, קוד זדוני שהוזרק (Injected Code), דלתות אחוריות (Backdoors) וסקריפטים לא רצויים. בדקו תיקיות נפוצות כגון wp-content, uploads, וכל קובץ PHP שנראה חריג.
- בדיקת יומני אירועים (Logs): חפשו פעילות חריגה ביומנים, כמו כניסות לא מורשות, שינויים בקבצים או ניסיונות גישה לכתובות URL חשודות.
- בדיקת הרשאות ומשתמשים: ודאו שלא נוצרו משתמשים חדשים עם הרשאות גבוהות, ושלא שונו הרשאות קיימות של קבצים ותיקיות באופן שמאפשר לפורצים גישה קלה.
ניקוי ושיקום
שלב זה מתמקד בהסרת כל עקבות הפריצה ושחזור תקינות האתר:
- שחזור מגיבוי נקי: הדרך הבטוחה ביותר היא לשחזר את האתר מגיבוי נקי ואמין שנוצר לפני הפריצה. ודאו שהגיבוי אכן נקי ואינו מכיל את הפגיעות או הקוד הזדוני שהוביל לפריצה מלכתחילה. אם יש לכם ספקות לגבי ניקיון הגיבוי, כדאי לשקול תיקון פריצה לאתר באמצעות סיוע מקצועי.
- ניקוי ידני: אם אין גיבוי נקי או כהשלמה לשחזור, יש לבצע ניקוי ידני יסודי. זה כולל מחיקת קבצים זדוניים, הסרת קוד מוזרק מקבצי ליבה, תבניות ותוספים, וכן ניקוי בסיס הנתונים מתוכן זדוני.
- עדכון כל המערכות והתוספים: ודאו שכל מערכת ניהול התוכן (CMS), התבניות והתוספים מעודכנים לגרסאות האחרונות. לעיתים קרובות, פריצות מנצלות פרצות ידועות בגרסאות ישנות.
- הסרת דלתות אחוריות (Backdoors): ודאו שכל הדלתות האחוריות שהפורצים יצרו הוסרו לחלוטין. דלתות אלו מאפשרות להם גישה חוזרת גם לאחר התיקון.
- הגדרת חומת אש (WAF) והגנה מפני התקפות עתידיות: הטמיעו חומת אש לאתרים (Web Application Firewall) שיכולה לסנן תעבורה זדונית ולחסום ניסיונות תקיפה.
חיזוק והגנה עתידית
לאחר הניקוי והשיקום, חובה לנקוט צעדים פרואקטיביים למניעת פריצות עתידיות:
- מדיניות סיסמאות חזקות ואימות דו-שלבי (2FA): אכפו שימוש בסיסמאות מורכבות ואימות דו-שלבי לכל חשבונות הגישה לאתר ולשרת.
- מעקב רציף: הטמיעו מערכות ניטור אבטחה לאתר (Security Monitoring) שיבדקו באופן קבוע שינויים בקבצים, ניסיונות פריצה ותעבורה חשודה.
- הדרכת משתמשים: ודאו שכל המשתמשים בעלי גישה לאתר מודעים לחשיבות של אבטחת מידע ונוהגים בהתאם.
- הטמעת פרוטוקולי אבטחה: ודאו שימוש ב-HTTPS, הגדרות אבטחה מתאימות בשרת, ופרוטוקולי אבטחה נוספים כמו Content Security Policy (CSP).
- הערכת סיכונים קבועה: בצעו סריקות אבטחה תקופתיות ובדיקות חדירה (Penetration Testing) כדי לזהות ולתקן חולשות לפני שינוצלו.
תקשורת והודעות
בהתאם להיקף הפריצה והמידע שנפגע, ייתכן שיהיה צורך לתקשר עם גורמים חיצוניים:
- הודעה לגורמים רלוונטיים: אם נגנבו נתונים אישיים של לקוחות, ייתכן שתצטרכו להודיע להם, לרשויות רגולטוריות ולגורמים נוספים בהתאם לחוקי הגנת הפרטיות הרלוונטיים (כמו GDPR או חוק הגנת הפרטיות בישראל).
- הכנת תוכנית תגובה לאירועים (Incident Response Plan): למדו מהפריצה הנוכחית וצרו או עדכנו תוכנית תגובה מפורטת לאירועים עתידיים, שתכלול את כל הצעדים מהכלה ועד שיקום.
לסיכום
פריצה לאתר אינה סוף הדרך, אך היא דורשת תגובה מיידית, מחושבת ומקצועית. על ידי ביצוע הצעדים המתוארים במאמר זה, ניתן למזער נזקים, לשקם את האתר ולהחזיר את השליטה המלאה, תוך חיזוק האבטחה למניעת אירועים דומים בעתיד. זכרו, אבטחת אתרים היא תהליך מתמשך הדורש ערנות ותחזוקה שוטפת.